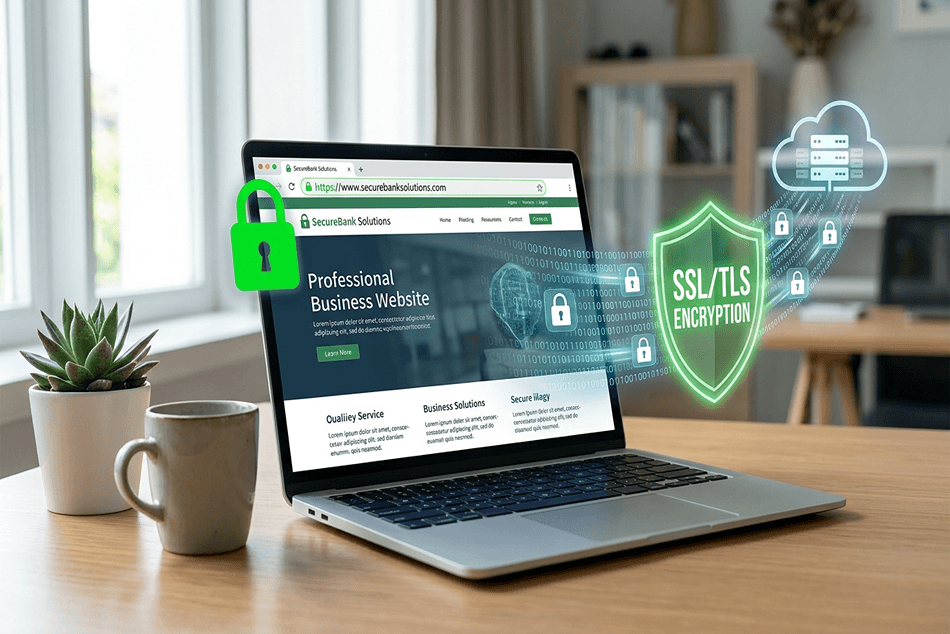

Отворете произволен уебсайт и погледнете адресната лента на браузъра. Виждате ли малкия катинар пред URL адреса? Това е SSL сертификатът в действие – невидимият щит, който криптира всяка комуникация между посетителя и сайта. Без него браузърът показва предупреждение „Не е защитен“, Google ви наказва в класирането, а посетителите си тръгват, преди да видят съдържанието.
Към 2026 г. 87% от всички уебсайтове вече използват валиден SSL сертификат, но останалите 13% губят трафик, доверие и клиенти всеки ден. А от октомври 2026 г. Google Chrome ще активира „Always Use Secure Connections“ по подразбиране, което означава, че сайтове без HTTPS ще получават изрично предупреждение преди зареждане. В тази статия екипът на CreateWeb обяснява какво е SSL сертификат с прости думи, как работи, какви видове съществуват и защо е задължителен – подредено в оригинална рамка, наречена Trust Handshake Chain, веригата на доверието между браузъра и сайта.
Какво е SSL сертификат
SSL (Secure Sockets Layer) сертификатът е малък файл с данни, инсталиран на уеб сървъра, който активира криптирана връзка между браузъра на посетителя и сайта. Когато тази връзка е активна, URL адресът започва с https вместо http, а браузърът показва иконка на катинар.
Техническа бележка: SSL е старото наименование. Съвременният протокол се нарича TLS (Transport Layer Security) и е значително по-сигурен. Но терминът „SSL сертификат“ е толкова навлязъл в ежедневната употреба, че индустрията продължава да го използва и за TLS сертификати. Когато казваме „SSL“, имаме предвид актуалния TLS протокол.
На прост език: SSL сертификатът гарантира, че информацията, която потребителят изпраща (пароли, данни за плащане, лична информация), не може да бъде прочетена от трета страна по пътя между браузъра и сървъра. Без SSL всичко пътува в обикновен текст – все едно да изпращате пощенска картичка, която всеки по пътя може да прочете. Със SSL е като да изпращате запечатано писмо, което само получателят може да отвори.
Как работи SSL: опростена механика
Процесът се нарича „SSL/TLS handshake“ и се случва за милисекунди, без потребителят да забележи нещо.
Когато посетител отвори вашия сайт, браузърът му изпраща заявка към сървъра и иска защитена връзка. Сървърът отговаря с копие на своя SSL сертификат, който съдържа публичен ключ и информация за идентичност. Браузърът проверява дали сертификатът е валиден – издаден от доверен сертифициращ орган (CA), не е изтекъл и съответства на домейна. Ако проверката мине успешно, браузърът и сървърът договарят уникален сесиен ключ за криптиране. Оттук нататък цялата комуникация е криптирана с AES-256 – същото ниво на криптиране, използвано от банки и военни организации.
Целият процес отнема под 100 милисекунди. Потребителят не вижда нищо, освен катинара в адресната лента, но зад кулисите данните му са напълно защитени. Този невидим процес всъщност е верига от четири отделни звена – и точно тук влиза рамката.
Trust Handshake Chain: рамка за веригата на доверието
Повечето хора мислят за SSL като за превключвател – „имам сертификат, значи съм защитен“. Но доверието, което катинарът представлява, не е едно нещо, а верига от четири звена, всяко от които удостоверява следващото. Trust Handshake Chain прави тази верига видима, защото когато катинарът изчезне, проблемът винаги е в едно конкретно скъсано звено – и да знаеш кое е, означава да знаеш как да го поправиш.
| Звено | Какво удостоверява | Ако се скъса |
|---|---|---|
| 1. Certificate Authority (CA) | издателят е доверен и сертификатът е валиден | „издател неизвестен“ или „изтекъл“ грешка |
| 2. Validation (DV/OV/EV) | кой реално стои зад домейна | подвеждащ или липсващ катинар |
| 3. Handshake (TLS) | договаряне на уникален сесиен ключ | няма криптирана връзка |
| 4. Encryption (AES-256) | данните в транзит са нечетими за трети страни | данни в обикновен текст |
Принцип на рамката: доверието е верига, не превключвател, и е толкова силно, колкото е най-слабото звено. Изтекъл сертификат къса звено 1, mixed content (ресурси по HTTP на HTTPS страница) къса звено 4, а сертификат за грешен домейн къса звено 2. И в трите случая катинарът изчезва, въпреки че технически „има SSL“ – защото една счупена брънка прекъсва цялата верига.
Прилагане на рамката: когато сайт покаже предупреждение, не питайте „има ли SSL“, а „кое звено е скъсано“. Целостранично предупреждение „връзката не е лична“ сочи към звено 1 (изтекъл или невалиден CA). Катинар с предупреждение сочи към звено 4 (mixed content). Грешка за несъответствие на домейн сочи към звено 2. Тази диагностика превръща мъглявото „сайтът не е защитен“ в конкретен, решим проблем.
Полезно е да се проследи как веригата се изгражда в реално време при всяко зареждане на страницата. Първо звено 1 установява доверие към издателя: браузърът носи вграден списък с доверени сертифициращи органи и проверява дали сертификатът на сайта е подписан от някой от тях и дали не е изтекъл. Ако да, преминаваме към звено 2, където нивото на валидация (DV, OV или EV) определя колко се знае за организацията зад домейна – за повечето сайтове това е просто потвърждение, че притежателят контролира домейна. Звено 3 е същинският handshake: браузърът и сървърът обменят ключове и договарят уникален сесиен ключ, който важи само за тази сесия и се изхвърля след нея. Едва тогава звено 4 влиза в действие и цялата по-нататъшна комуникация се криптира с AES-256. Четирите звена се случват последователно и автоматично за под 100 милисекунди – но ако което и да е от тях се провали, веригата спира дотам и катинарът не се появява. Следващите секции разгръщат всяко звено и неговата поправка.
Защо SSL е задължителен: четирите причини
1. Сигурност на данните. Основната функция на SSL е криптиране. Без него всеки в същата мрежа (например обществен Wi-Fi в кафене) може теоретично да прихване данните, които потребителят изпраща – пароли, номера на карти, лична информация. С SSL тези данни са криптирани и безполезни за нападателя. Представете си потребител, който въвежда паролата си в HTTP форма от летищен Wi-Fi: без криптиране тя пътува като четим текст през всяко устройство по маршрута, докато със SSL дори да бъде прихваната, представлява безсмислен набор от символи. За онлайн магазини SSL не е просто добра практика, а задължително изискване: PCI DSS стандартът изисква криптирана връзка за всеки сайт, който приема кредитни карти – повече за изграждането на такъв в ръководството за сайт за онлайн продажби и в материала за WooCommerce.
2. SEO класиране. Google потвърди HTTPS като фактор за класиране още през 2014 г. и оттогава значението му само нараства. При равни други условия HTTPS сайтът се класира по-високо. По-важно е непрякото влияние: сайт без SSL показва „Не е защитен“ в Chrome, което увеличава bounce rate, намалява времето на престой и влошава поведенческите сигнали. Как тези сигнали се вписват в цялостната картина е разгледано в материала за класиране на сайт в Google и в подхода към SEO уеб дизайн.
3. Доверие на потребителите. Седемдесет и пет процента от потребителите оценяват достоверността на бизнес по визуалния вид на сайта му. Предупреждението „Не е защитен“ е червен флаг, който моментално подкопава доверието – независимо колко добро е съдържанието или колко атрактивен е дизайнът. Обратното също е вярно: катинарът е визуален сигнал за безопасност, който потребителите са обучени да търсят, особено при сайтове, където въвеждат лична информация.
4. Регулаторно съответствие. GDPR изисква „подходящи технически мерки“ за защита на личните данни, а SSL криптирането е една от тях. Сайт, който събира данни чрез форми (имена, имейли, телефони) без SSL, технически нарушава GDPR. Европейският закон за достъпност (EAA), в сила от юни 2025 г., допълнително затяга изискванията за сигурност – тема, свързана с уеб достъпността.
Видове SSL сертификати
Всички SSL сертификати осигуряват еднакво ниво на криптиране (AES-256). Разликата е в звено 2 на веригата – нивото на валидация, тоест колко задълбочено сертифициращият орган проверява кой стои зад сайта.
Domain Validated (DV) проверява само дали заявителят контролира домейна. Издава се за минути, струва от €0 (безплатно чрез Let’s Encrypt) до €50 годишно и е подходящ за повечето бизнес сайтове, блогове и портфолиа. Катинарът в браузъра е еднакъв – потребителят не може да различи DV от OV или EV визуално.
Organization Validated (OV) проверява самоличността на организацията – юридическо име, адрес, съществуване. Издава се за 1-3 дни, струва €50-200 годишно и е подходящ за корпоративни сайтове, които искат допълнително ниво на доверие.
Extended Validation (EV) преминава през най-строга проверка – юридическо лице, физически адрес, оперативно съществуване. Издава се за 1-2 седмици, струва €100-500 годишно. По-рано EV показваше зелена лента с името на компанията, но от 2019 г. повечето браузъри премахнаха този визуален индикатор. Все пак EV остава стандартът за банки, финансови институции и големи e-commerce платформи.
За 90% от бизнесите безплатен DV сертификат от Let’s Encrypt е напълно достатъчен – той осигурява същото AES-256 криптиране като EV сертификат за €500. Важното е да имате SSL; видът е второстепенен.
Как да получите SSL сертификат
Процесът зависи от вашия хостинг. Повечето съвременни хостинг доставчици включват безплатен SSL сертификат (Let’s Encrypt) в плана, като при доставчици като SiteGround, SuperHosting.bg и Cloudways SSL се активира с 1 клик от контролния панел, а сертификатът се подновява автоматично на всеки 90 дни без намеса. Връзката между хостинга и сертификата е тясна – повече за избора на хостинг в ръководството за качествен уеб хостинг, а SSL е и един от техническите елементи, които настройката на домейна изисква от ден първи.
При WordPress сайтове, след активиране на SSL от хостинга, трябва да се уверите, че всички URL адреси използват https. Плъгин като Really Simple SSL автоматизира това – открива сертификата, пренасочва HTTP към HTTPS и поправя mixed content проблеми. SSL е и част от по-широката стратегия за сигурност на сайта, разгледана в материала за плъгини за сигурност на WordPress.
След активиране си струва да минете през кратък контролен списък, който затваря и четирите звена на веригата. Проверете дали и двата варианта на домейна (със и без www) водят към HTTPS версията, дали старите HTTP адреси се пренасочват с 301 редирект (важно за запазване на SEO стойността), дали в сайта няма ресурси, заредени по HTTP (mixed content), и дали сертификатът покрива всички поддомейни, които използвате. Накрая обновете адреса на сайта в Google Search Console към HTTPS версията, за да продължи Google да индексира правилно. При сайтове, изградени от CreateWeb, SSL е включен от ден първи: настройваме хостинга с активен сертификат, HTTPS пренасочване, проверка за mixed content и този пълен контролен списък преди пускане.
Бъдещето: по-кратки срокове на валидност
Важна промяна, за която бизнесите трябва да знаят: CA/Browser Forum (организацията, която определя стандартите за SSL) гласува поетапно намаляване на максималния срок на валидност на сертификатите. От март 2026 г. максималният срок пада от 398 на 200 дни, от март 2027 г. – на 100 дни, а от март 2029 г. – на едва 47 дни.
Това означава, че автоматизацията на подновяването става критична. Бизнеси, които ръчно инсталират и подновяват сертификати, ще трябва да го правят до 8 пъти годишно вместо веднъж. Let’s Encrypt вече работи с 90-дневен цикъл и автоматично подновяване, така че потребителите му няма да усетят промяната, но за организации с платени OV/EV сертификати адаптацията ще изисква планиране. Правилната поддръжка на сайта включва мониторинг на SSL статуса и проактивно подновяване – нещо, за което много собственици не мислят, докато сертификатът не изтече и сайтът не покаже „Не е защитен“.
Чести проблеми и как да ги решите
Дори с инсталиран SSL могат да възникнат проблеми – и всеки от тях е скъсано звено от Trust Handshake Chain.
Mixed content е най-честият проблем и къса звено 4 (криптиране). Сайтът е на HTTPS, но някои ресурси (изображения, скриптове, стилове) се зареждат по HTTP, затова браузърът показва предупреждение или блокира тези ресурси. Решение: проверете чрез Developer Tools в Chrome (F12, после Console) и потърсете mixed content грешки; в WordPress плъгинът Really Simple SSL поправя повечето случаи автоматично.
Изтекъл сертификат къса звено 1 (CA валидност). Ако сертификатът не бъде подновен навреме, браузърът показва целостраничен екран „връзката ви не е лична“ и повечето потребители просто затварят сайта. Решение: активирайте автоматично подновяване при хостинг доставчика или настройте напомняне 30 дни преди изтичане.
Грешен домейн къса звено 2 (валидация). Сертификатът е издаден за www версията, но сайтът се зарежда и без www (или обратно), а ако сертификатът не покрива и двата варианта, единият показва грешка. Решение: повечето безплатни SSL сертификати покриват и двата варианта – проверете при инсталирането. За детайлна диагностика на цялата верига използвайте SSL Labs Server Test, който оценява конфигурацията на сертификата от A до F.
SSL и производителност: мит срещу реалност
Съществува остарял мит, че SSL забавя сайта. Преди 10 години това беше частично вярно – криптирането добавяше забележимо натоварване. Днес, с TLS 1.3 и съвременния хардуер, разликата е под 1 милисекунда, напълно незабележима.
Обратното е по-точно: HTTPS сайтовете могат да бъдат по-бързи, защото HTTP/2 и HTTP/3 (протоколите за по-бързо зареждане) работят само с HTTPS. Без SSL сте ограничени до стария HTTP/1.1, който е значително по-бавен при зареждане на множество ресурси. Тоест SSL не само защитава, но и отключва по-бързо зареждане – фактор, който влияе пряко на Core Web Vitals и на цялостната техническа SEO основа на сайта. С други думи, SSL отдавна не е компромис между сигурност и скорост – той е предпоставка и за двете.
Как CreateWeb осигурява SSL за вашия сайт
В нашия екип всеки сайт, който изграждаме, е с активен SSL сертификат, HTTPS пренасочване и проверка за mixed content от ден първи – тоест и четирите звена на Trust Handshake Chain са на място, преди сайтът да тръгне на живо.
При изработка на уеб сайт настройваме хостинга с активен Let’s Encrypt сертификат, пренасочваме целия трафик към HTTPS и проверяваме за смесено съдържание, така че катинарът да се появи от първия ден. Дългосрочно поддръжката на сайта включва мониторинг на SSL статуса и автоматично подновяване – все по-важно с наближаващите по-кратки срокове на валидност. А за бизнеси с вече съществуващ сайт цялата техническа основа, включително SSL конфигурацията, се вписва в централната стратегия за SEO. Свържете се с нашия екип за сайт, защитен от ден първи.
Често задавани въпроси
Какво е SSL сертификат с прости думи?
SSL сертификатът е малък файл, инсталиран на сървъра, който криптира връзката между браузъра на посетителя и уебсайта. Когато е активен, URL адресът започва с https и браузърът показва катинар. Данните, които потребителят изпраща (пароли, имейли, плащания), са защитени от прихващане от трети страни.
Какво представлява рамката Trust Handshake Chain?
Trust Handshake Chain е рамка, която разглежда SSL не като превключвател, а като верига от четири звена: Certificate Authority (доверен издател), Validation (кой стои зад домейна), Handshake (договаряне на сесиен ключ) и Encryption (AES-256 криптиране). Принципът е, че доверието е толкова силно, колкото най-слабото звено, и когато катинарът изчезне, винаги е скъсано едно конкретно звено.
SSL безплатен ли е?
Да. Let’s Encrypt предоставя напълно безплатни DV сертификати с AES-256 криптиране – същото ниво на сигурност като платените. Повечето хостинг доставчици включват Let’s Encrypt в плановете си. Платените сертификати (OV, EV) предлагат допълнителна организационна валидация, но не и по-силно криптиране.
Какво се случва, ако сайтът ми няма SSL?
Браузърите показват предупреждение „Не е защитен“, а от октомври 2026 г. Chrome ще показва допълнително предупреждение преди зареждане на HTTP сайтове. Google класира HTTP сайтовете по-ниско, посетителите губят доверие и напускат, а ако събирате лични данни без криптиране, рискувате GDPR нарушение.
Каква е разликата между HTTP и HTTPS?
HTTP предава данните в обикновен текст – всеки по пътя може да ги прочете. HTTPS използва SSL/TLS криптиране, така че данните са защитени. Визуалната разлика е http срещу https в адресната лента и наличието на катинар при HTTPS.
Влияе ли SSL на скоростта на сайта?
Не. С TLS 1.3 и съвременния хардуер забавянето е под 1 ms, незабележимо. Обратното е по-точно: HTTPS позволява HTTP/2 и HTTP/3, които ускоряват зареждането, докато без SSL сте ограничени до по-бавния HTTP/1.1.
Колко често трябва да се подновява SSL?
Безплатните Let’s Encrypt сертификати се подновяват автоматично на всеки 90 дни. Платените обикновено са за 1 година. От март 2026 г. максималният срок пада до 200 дни, а от 2029 г. – до 47 дни, което прави автоматичното подновяване практически задължително.
Заключение: SSL не е опция, а основа
SSL сертификатът не е „хубаво да го имаме“ и не е нещо, за което да мислите „после“. Той е базово изискване за всеки уебсайт – от лендинг страница с една контактна форма до e-commerce сайт с хиляди транзакции. Trust Handshake Chain обяснява защо: доверието е верига от четири звена (CA, валидация, handshake, криптиране), а една счупена брънка изтрива катинара и цялата защита заедно с него.
Безплатен DV сертификат от Let’s Encrypt е достатъчен за 90% от бизнесите, повечето хостинг доставчици го включват, а инсталацията отнема минути. Ползите – криптиране, SEO, доверие и GDPR съответствие – са несъразмерно големи спрямо усилието, а единственото реално изискване занапред е автоматизираното подновяване. Свържете се с екипа на CreateWeb за сайт със SSL от ден първи или разгледайте портфолиото с реализирани проекти.
За свързани специализирани ресурси: качествен уеб хостинг, какво е домейн, плъгини за сигурност на WordPress, техническо SEO, централна статия за SEO, класиране на сайт в Google, SEO уеб дизайн, Core Web Vitals, уеб достъпност, сайт за онлайн продажби, WooCommerce за България, изработка на уеб сайт, поддръжка на сайт.
Ако искате това да бъде свършено от екип, вижте WordPress хостинг.